Firewall cihazı nedir ve nasıl çalışır, temel rehber
Firewall Cihazı Nedir? Ağ Güvenliğinde Temel Koruma Katmanı
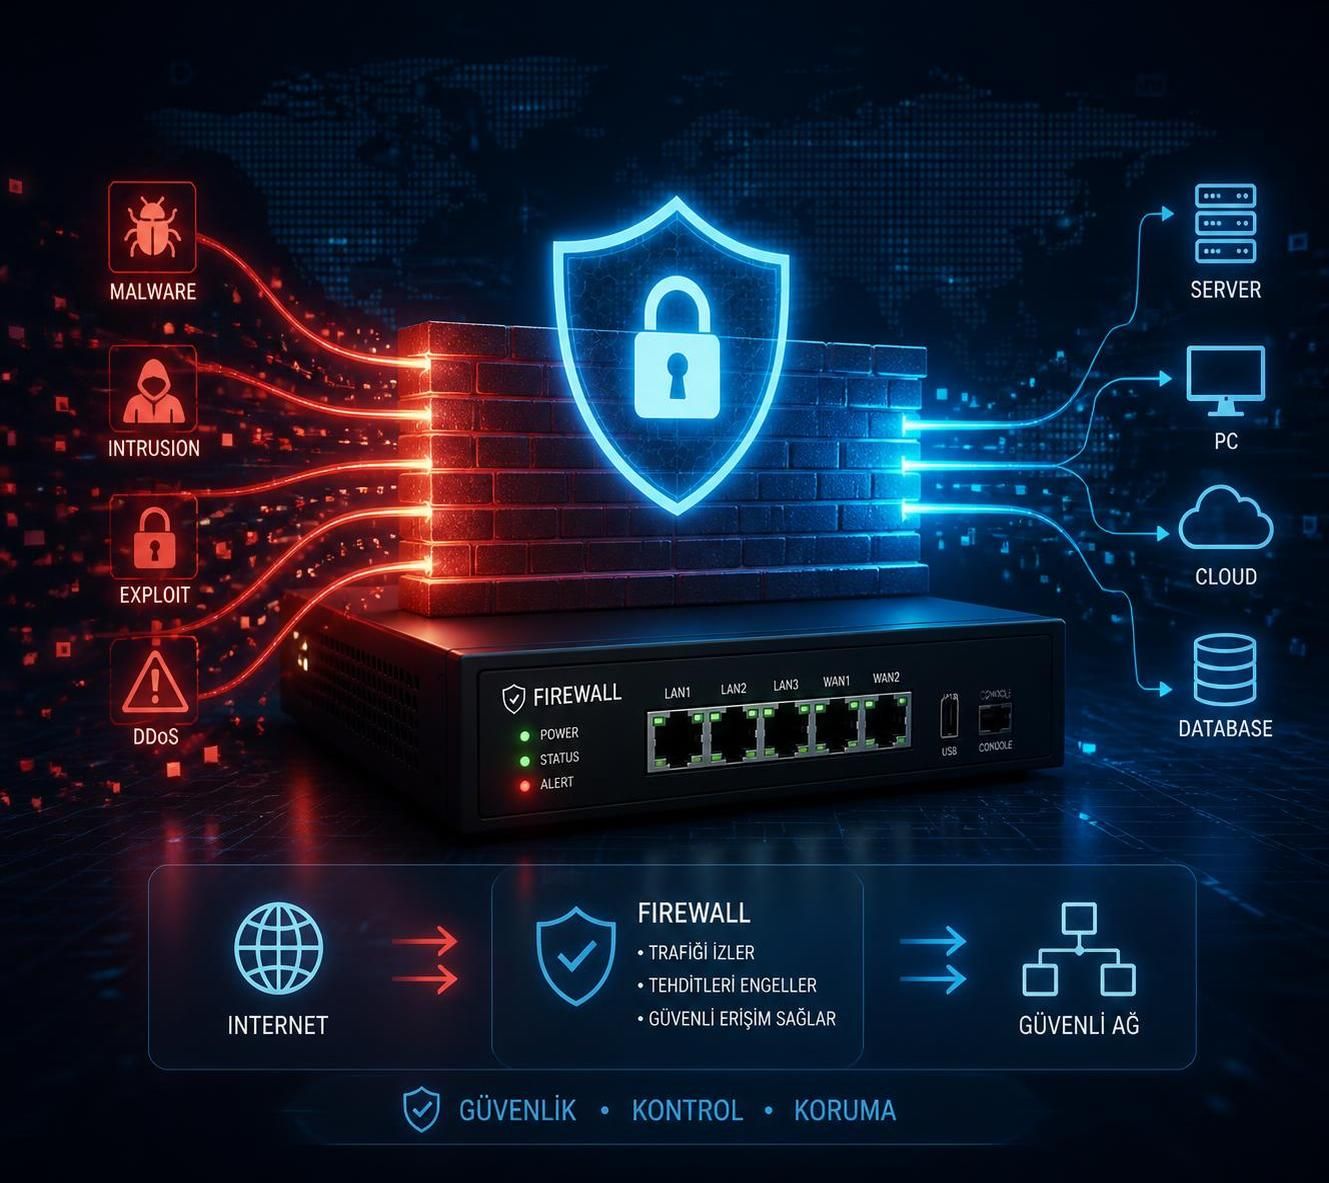
Firewall ya da Türkçe karşılığıyla güvenlik duvarı, bir ağdaki veri güvenliği ve ağ koruması için kullanılan, ağ trafiğini belirlenen kurallara göre denetleyen bir güvenlik sistemidir. İnternet trafiğinin giderek artması ve siber tehditlerin çeşitlenip karmaşıklaşması, firewall cihazlarının önemini her geçen gün artırmaktadır. Firewall, genellikle bir ağın içi ile dışı arasında konumlanır ve dışarıdan gelen ya da içerden dışarı giden verilerin, önceden tanımlanmış erişim kontrolü kurallarına göre geçişini sağlar.
Günümüzde hem bireysel kullanıcıların bilgisayarlarında yer alan yazılım tabanlı firewalllar, hem de kurumların ağlarına entegre edilen donanımsal firewall cihazları yaygın şekilde kullanılmaktadır. Firewallların başlıca amacı, zararlı tehdit tespiti yaparak kötü niyetli bağlantı ve veri paketlerini engellemektir. Bu sayede ağdaki sistemler, dış dünyadan gelebilecek saldırılara karşı korunur.
Bazı kullanıcılar firewall kavramını yalnızca basit bir engel olarak düşünür. Ancak firewalllar, kompleks ağ trafiği analizlerine olanak tanır ve paketlerin sadece kaynağı ve hedefi değil, aynı zamanda hangi şifreleme yöntemleri kullanıldığı, bağlantının hangi protokol üzerinden yapıldığı gibi detayları da değerlendirir. Böylelikle sadece bilinen saldırılar değil, yeni nesil tehditlere karşı da etkin bir savunma hattı oluşturulur.
Firewall cihazları, modern işletmeler için vazgeçilmez bir güvenlik katmanıdır. BK Sistem gibi firmalar tarafından sağlanan çözümler aracılığıyla, işletmeler ağlarını sadece dış tehditlere karşı değil, aynı zamanda içeriden gelebilecek hatalı erişimlere karşı da koruyabilir.
Firewall Cihazının Çalışma Prensipleri ve Kural Setleri
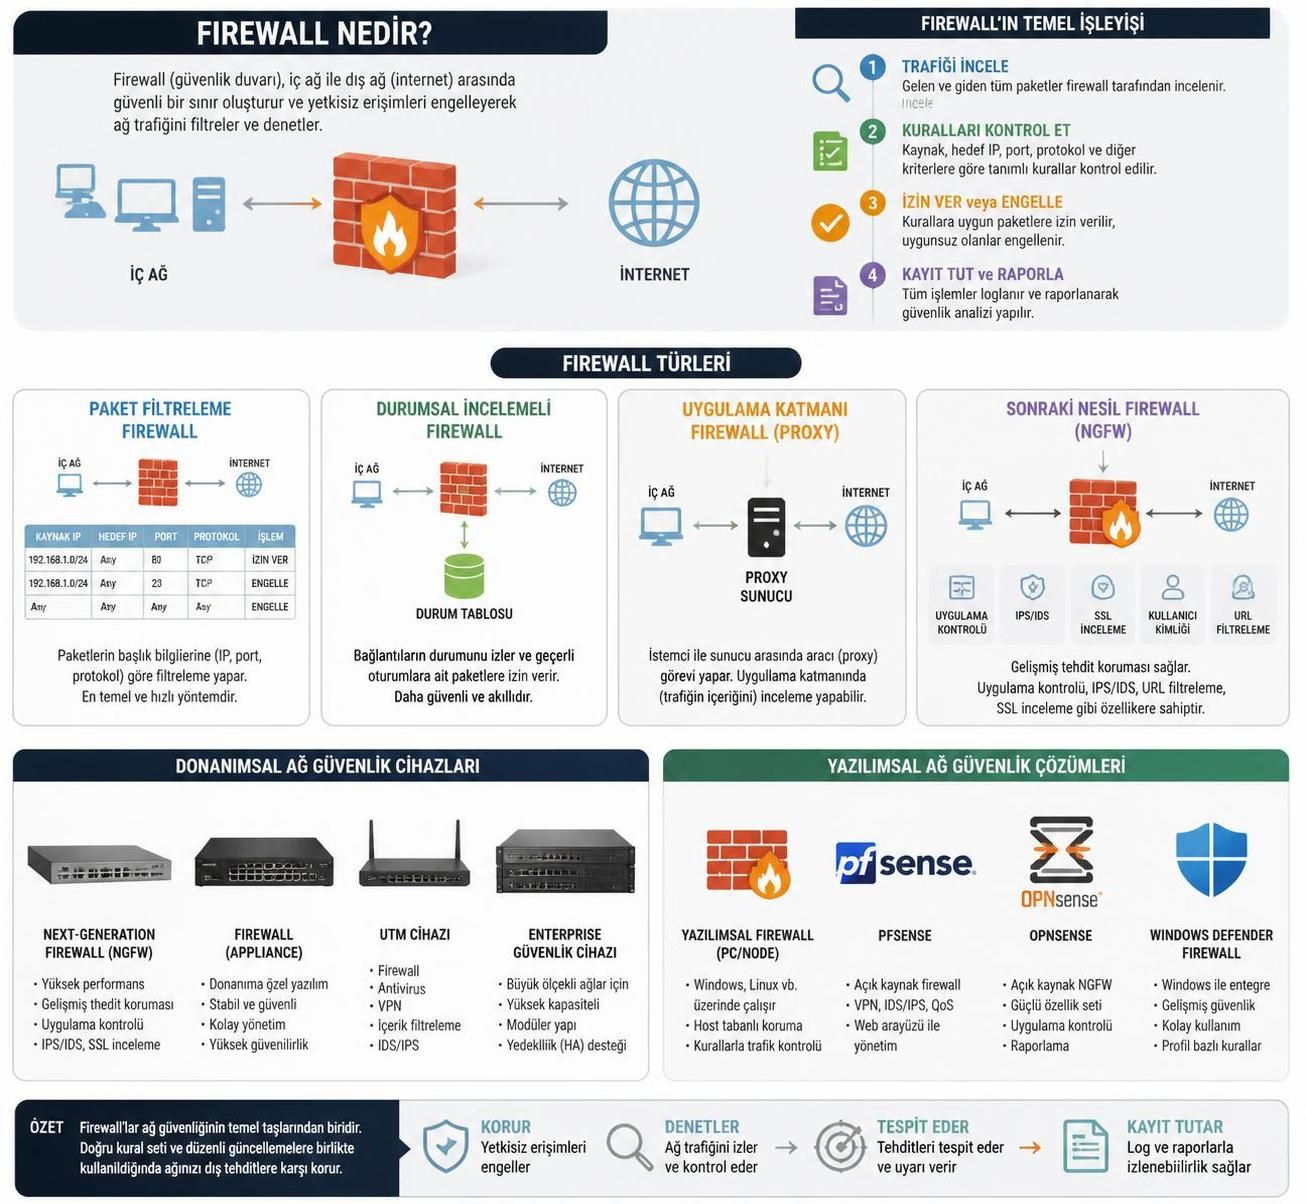
Firewall cihazı, adı üzerinde veri paketlerinin geçişine izin verip vermeyeceğine karar verirken karmaşık kural setileri kullanır. Bu kural setleri, paketlerin kaynak ve hedef IP adresi, port numarası, kullanılan protokol, trafiğin yönü gibi kriterler üzerine kuruludur.
Örneğin, firewall bir ağdan dışarı çıkan bir veri paketinin ağ trafiğinde izin verilmemiş bir porta yönelmesi halinde bu paketi engeller ya da dışarıdan gelen ve kaynak IP adresi yasaklı bir sunucuya ait olan paketleri reddeder. Bu karar süreçlerinin etkin işleyebilmesi için firewallların sürekli güncellenmesi gerekir.
Firewalllar genellikle aşağıdaki yöntemlerle çalışır:
- Paket Filtreleme: Gelen ve giden paketlerin sadece başlık bilgilerini inceler ve temel kurallar doğrultusunda trafiği yönetir.
- Stateful Inspection (Durum Denetimi): Sadece paket başlıklarına bakmaz, aynı zamanda mevcut bağlantıların durumunu takip ederek daha detaylı analiz yapar.
- Uygulama Katmanı Filtreleme: Trafiğin uygulama düzeyinde denetlenmesiyle kullanıcıların hangi servisleri kullandığını belirler ve gerektiğinde özgün paket içeriğini analiz eder.
Bu kapsamda, firewall cihazı gelen trafiği tehdit tespiti açısından değerlendirirken, hem gelen hem de giden trafiği kontrol eder. Örneğin, kötü amaçlı bir yazılımın dış dünya ile veri sızdırmaya çalışması durumunda firewall bunu fark ederek engeller.
Firewall kuralları, genellikle “varsayılan olarak engelle ve sadece izin verilen trafiğe geçiş hakkı ver” şeklinde yapılandırılır. Bu yöntem, ağ güvenliğini en üst seviyeye çıkarır çünkü bilinmeyen veya tehlikeli ağ trafiği otomatik olarak filtrelenir. Firewall cihazı ile ilgili detaylı teknik makalelere ulaşmak için bu rehberi inceleyebilirsiniz.
Firewall Türleri: Donanımsal ve Yazılımsal Çözümler
Firewall cihazları donanımsal ve yazılımsal olmak üzere iki ana kategoriye ayrılır. Her iki türün avantajları ve kullanım alanları farklıdır, bu nedenle işletmeler ihtiyaçlarına göre uygun firewall tipini tercih eder.
Yazılımsal Firewall: Genellikle bireysel kullanıcıların bilgisayarlarına veya küçük ağlara kurulur. İşletim sistemlerine entegre yapıdadır (Windows Defender gibi) ve cihaz bazında erişim kontrolü sağlar. Yazılımsal firewall, belirli uygulamaların internete erişimini sınırlandırabilir ve basit tehditleri engeller. Bu tür firewalllar maliyeti düşürür, ancak büyük ve karmaşık ağlarda yönetimi ve performansı sınırlı kalabilir.
Donanımsal Firewall: Ağ geçidi seviyesinde kullanılan fiziksel cihazlardır. Tüm ağa bağlı cihazların trafiğini tek noktadan yöneterek kapsamlı bir koruma sağlar. Donanımsal firewall cihazları, yüksek performans, düşük gecikme ve gelişmiş güvenlik özellikleri (IPS, DoS koruması vb.) sunar. Kurumsal düzeydeki ağlarda yaygın olup, örneğin Palo Alto, Fortinet veya Check Point gibi markaların ürünleri sıklıkla tercih edilir.
Yeni nesil firewalllar (NGFW) ise donanımsal firewallların evrimi olarak, standart filtreleme özelliklerinin yanı sıra şifreleme trafik analizi, uygulama kontrolü ve gelişmiş saldırı tespiti fonksiyonlarını içermektedir. Bu sayede ağ içinde oluşan iç tehditler ve gelişmiş siber saldırılar daha etkin bir şekilde engellenir.
| Firewall Türü | Avantajları | Ağırlıklı Kullanım Alanları |
|---|---|---|
| Yazılımsal Firewall | Düşük maliyet, kolay kurulum, bireysel cihaz koruması | Bireysel kullanıcılar, küçük ofisler |
| Donanımsal Firewall | Yüksek performans, merkezi yönetim, gelişmiş özellikler | Orta ve büyük ölçekli işletmeler, veri merkezleri |
| Yeni Nesil Firewall (NGFW) | Derinlemesine paket inceleme, uygulama kontrolü, saldırı önleme | Kurumsal ortamlarda güçlü güvenlik gereksinimi |
Firewall tercihi yapılırken, işletmenin ağ büyüklüğü, ağ koruması ihtiyaçları, bütçe ve teknik altyapısı göz önünde bulundurulmalıdır. MBr Teknoloji gibi kaynaklar daha fazla bilgi sunmaktadır.
Firewall Kurulumu ve Yönetimi: Etkili Ağ Güvenliği İçin Doğru Yapılandırma
Firewall cihazının sağladığı koruma, kurulum ve yapılandırmadaki doğrulukla doğrudan ilişkilidir. Yanlış veya eksik yapılandırma, ağda güvenlik açıkları oluşturabilir veya gereksiz yere erişimleri engelleyerek iş süreçlerini aksatabilir.
Bir firewall kural seti oluşturmadan önce şirketin ağ mimarisi, izin verilecek ve engellenecek protokoller, portlar ile dış erişim politikaları iyi tanımlanmalıdır. Erişim kontrolü politikalarının net ve minimal tutulması, olası saldırı yüzeyini küçültür.
Aşağıdaki temel kurallar firewall ayarlarını yapılandırırken göz önünde bulundurulmalıdır:
- Varsayılan Engelleme: Bilinmeyen veya izin verilmemiş tüm trafik engellenmeli, sadece belirli durumlarda izin verilmelidir.
- Port Yönetimi: Gereksiz açık portlar kapatılmalı, kritik servis portları güçlü kurallarla korunmalıdır.
- Düzenli Güncelleme: Firewall firmware ve kuralları güncel tutulmalı, yeni tehditlere karşı adaptasyon sağlanmalıdır.
- Loglama ve İzleme: Firewall trafik ve olay günlükleri düzenli olarak incelenmeli, anormallikler detaylı analiz edilmelidir.
- Yedekleme: Konfigürasyonlar sürekli yedeklenmeli ve acil durum planları oluşturulmalıdır.
Kurulum sonrasında firewallın performansı izlenmeli, kullanıcı geri bildirimleri ve teknik raporlar doğrultusunda kural setleri optimize edilmelidir. Bu süreçte otomatik saldırı tespiti yapan sistemlerle (IDS/IPS) entegre çalışan firewall cihazları tercih edilebilir.
Windows ve Linux işletim sistemlerinde firewall yönetimi için kullanılan komutlar ve grafiksel arayüzler farklılık gösterir. Örneğin Windows’ta “Denetim Masası → Windows Defender Güvenlik Duvarı” üzerinden gelişmiş ayarlara erişilirken, Linux ortamında UFW (Uncomplicated Firewall) gibi konsol araçları yaygın kullanılmaktadır.
Firewall Cihazının Sınırları ve Siber Güvenlik Stratejisindeki Yeri
Firewall cihazları, ağ güvenliğinin en kritik katmanlarından biri olsa da tek başına tam kapsamlı bir internet güvenliği çözümü değildir. Bilinen ve bilinmeyen birçok farklı siber tehdide karşı koruma sağlamak için birden fazla güvenlik katmanının birlikte çalışması gerekir.
Firewall yalnızca ağ trafiğini filtreler; e-posta yoluyla gelen tehdit tespiti gerektiren zararlı ekler, kullanıcıların hatalı işlemleri veya insider (içeriden gelen) tehditlere müdahale etmez. Bu nedenle firewall, antivirüs yazılımları, güvenlik bilgi ve olay yönetimi (SIEM) sistemleri, uç nokta koruma çözümleri ve kullanıcı eğitimleri ile desteklenmelidir.
Şifrelenmiş veri trafiğinin (örneğin HTTPS) içinde gizlenen tehditler bazen firewall tarafından algılanamayabilir. Bu noktada gelişmiş firewall sistemleri, trafiği deşifre ederek detaylı analiz yapabilen özelliklere sahiptir. Ayrıca, firewall kuralları yanlış yapılandırılmışsa, saldırganlar bu zayıflıklardan faydalanarak güvenlik duvarını atlatabilir.
Aşağıda firewallun sınırlarını gösteren bazı örnek durumlar listelenmiştir:
- Meşru görünen ancak zararlı yazılım içeren şifreli trafiğin engellenememesi
- Yanlış yapılandırılmış açık portlar sayesinde yetkisiz erişim sağlanması
- Kullanıcıların kimlik avı (phishing) sitelerine farkında olmadan erişimi
- İç ağda yetki kötüye kullanımı ve kötü amaçlı yazılımların yayılması
İyi bir siber güvenlik stratejisinde firewallun yeri, ilk kapı koruması olarak tanımlanır. Ancak bu kapının arkasında da sağlam kilitler (antivirüs, şifreleme) ve alarm sistemleri (izleme, uyarı mekanizmaları) olmalıdır. Eczacıbaşı Bilişim gibi kurumların sunduğu bilgiler, firewall ve diğer güvenlik katmanları arasındaki dengeyi iyi anlatır.
Firewall, kapsamlı ve katmanlı siber güvenlik çözümlerinin vazgeçilmez bir parçasıdır. İş süreçlerinin güvenliği için firewall cihazınızı doğru kurup, diğer güvenlik önlemleriyle birlikte düzenli olarak güncellemek hayati önem taşır.