Firewall nedir ve dijital güvenlikte neden önemlidir
Firewall Nedir ve Ağ Güvenliğindeki Temel Rolü
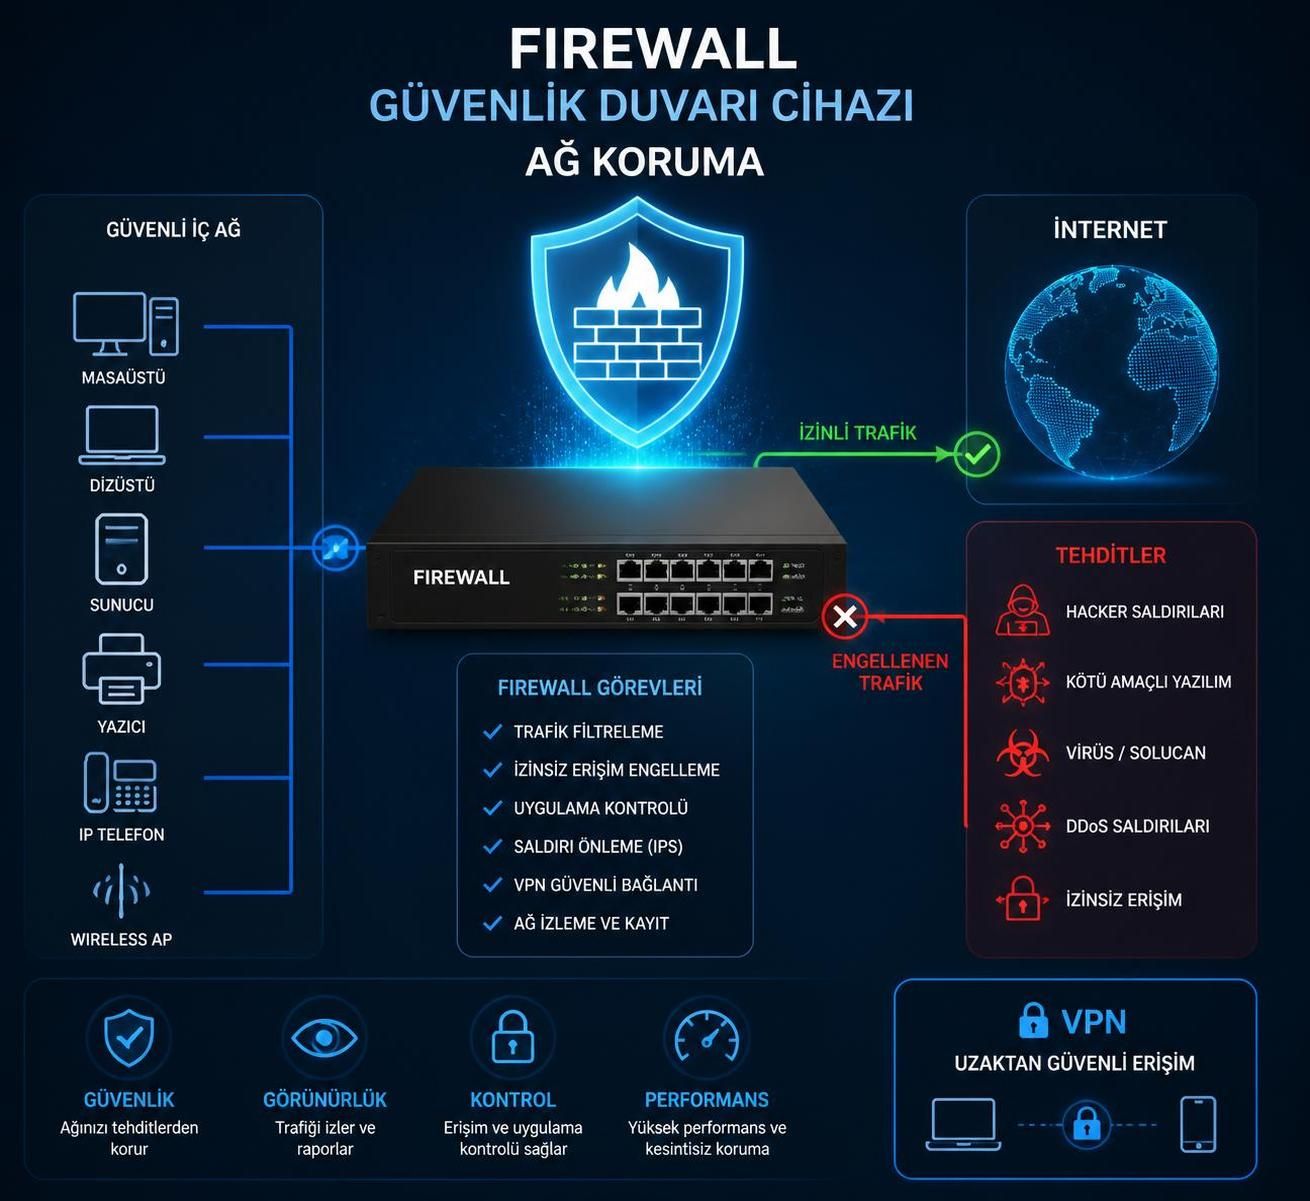
Firewall, Türkçede güvenlik duvarı olarak adlandırılan ve en basit tanımıyla bir ağ güvenlik cihazıdır. Günümüzde dijital güvenliğin vazgeçilmez bileşenlerinden biri olarak, işletmelerin ve bireylerin veri koruma ihtiyaçlarını karşılamak üzere kullanılır. Firewall, bir ağda gelen ve giden tüm trafik üzerinde önceden belirlenmiş kurallar setine göre denetim yaparak, izinsiz erişimleri engelleyen önemli bir savunma katmanıdır.
İnternet gibi güvenilmeyen ağlar ile şirket veya ev ağı gibi güvenilir ağlar arasında konumlanan firewall’lar, bu iki dünya arasında koruyucu bir güvenlik protokolü işlevi görür. 25 yılı aşkın süredir kullanılan bu teknoloji, donanım, yazılım veya bunların birleşimi olarak farklı tiplerde hizmet verir. Günümüzde gelişen siber saldırılar ve karmaşık tehdit modelleri nedeniyle, firewall sistemleri de sürekli evrilmekte ve Yeni Nesil Güvenlik Duvarı (NGFW) gibi daha gelişmiş çözümler ortaya çıkmaktadır.
Geleneksel firewall’lar, sadece port ve protokol bazlı trafik filtrelemesi sağlarken, modern güvenlik duvarları uygulama katmanı analizi, kullanıcı kimlik doğrulama, davranış analizi ve entegre tehdit önleme özellikleri sunar. Böylece, sadece genel trafiği filtrelemekle kalmaz, hedefli saldırıları da hızlıca tespit edip engeller.
Örneğin, bir işletmenin sadece belirli IP adreslerinden SSH erişimine izin vererek diğer tüm bağlantı taleplerini engellemesi firewall ile sağlanabilir. Bu sayede sistem yöneticileri, ağın dış saldırılar karşısındaki güvenliğini artırabilir. Daha detaylı teknik ve kurumsal bilgi için Firewall nedir? yazısını inceleyebilirsiniz.
Firewall Türleri ve Kurumsal Ağlarda Kullanım Alanları
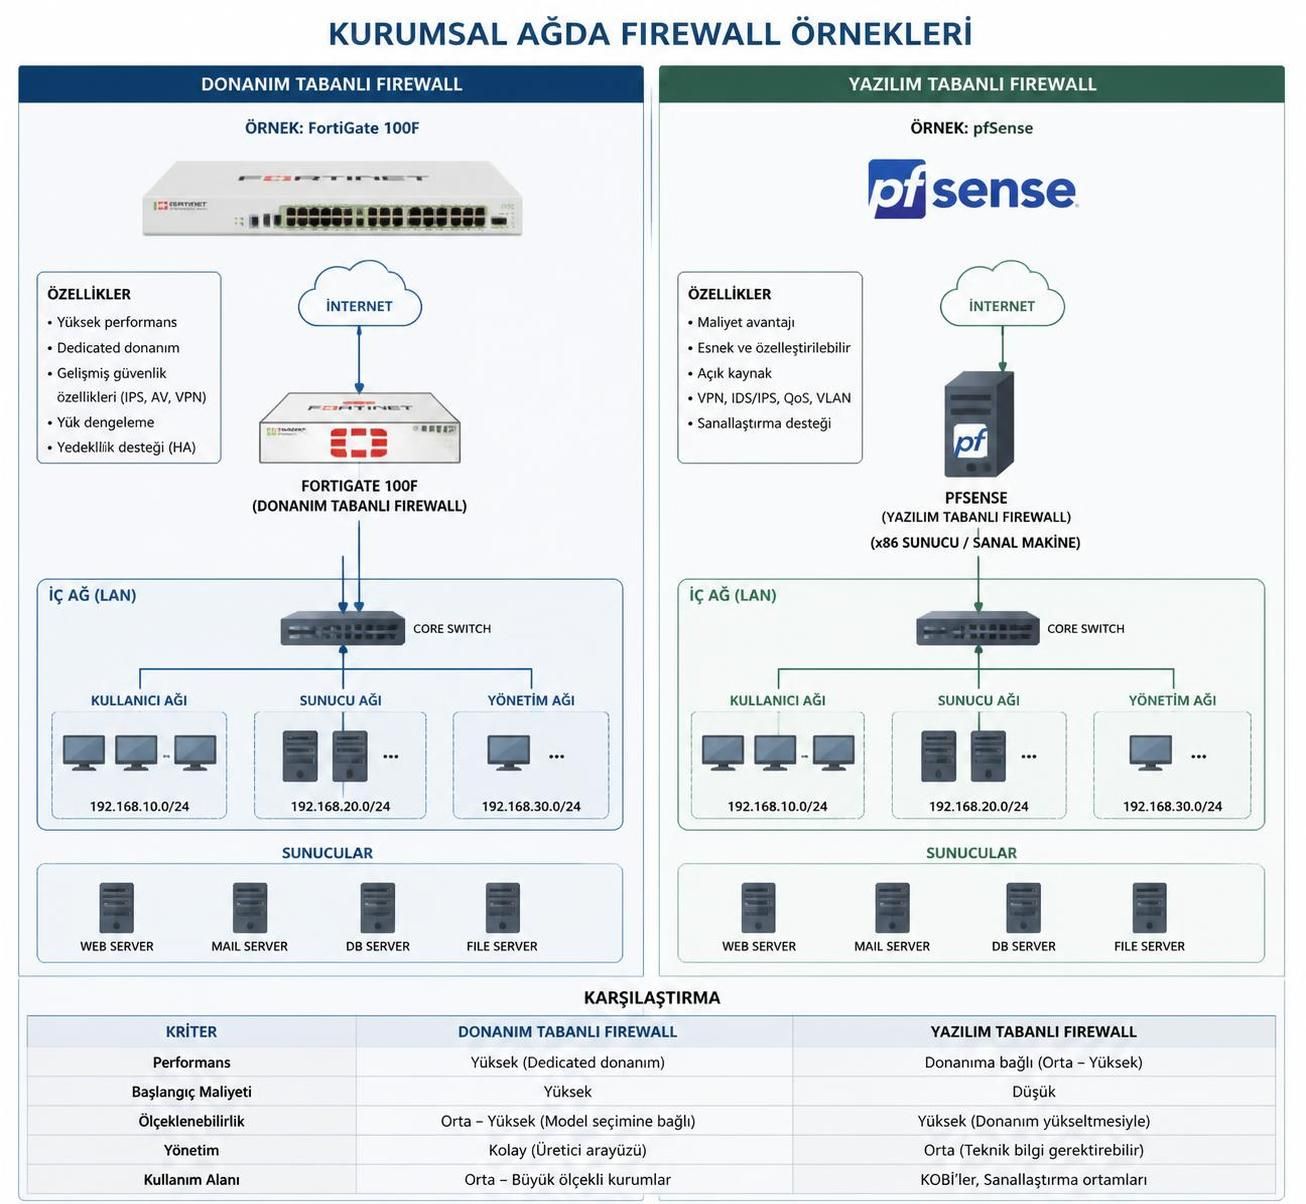
Firewall’lar genellikle donanımsal, yazılımsal veya hibrit modellerde karşımıza çıkar. Donanımsal firewall cihazları, yüksek performans gerektiren kurumsal ağlarda, ağ trafiğinin çevrimdışı ve gerçek zamanlı filtrelenmesi için kullanılır. Bu tür çözümler fiziksel bir cihaz olarak tesis edilip, ağın ana çıkışına konumlandırılır. Yazılımsal firewall’lar ise genellikle tekil cihaz veya sunucu üzerinde çalışan ve uç nokta güvenliği sağlayan çözümlerdir. İki modelin kombinasyonu, katmanlı savunma (defense-in-depth) stratejisi ile daha etkili sonuç verir.
Paket filtreleme, durum denetimi (stateful inspection) ve proxy servisi gibi farklı firewall türleri vardır:
- Paket Filtreleme: Kaynak ve hedef IP adresleri ile portları kontrol ederek trafiği denetler.
- Durum Denetimi (Stateful Inspection): Aktif bağlantıları takip ederek yalnızca geçerli bağlantılara izin verir.
- Proxy Servisi: Uygulama katmanında çalışır, mesajları filtreleyerek erişimi kontrol eder.
Son yıllarda, Yeni Nesil Güvenlik Duvarları (NGFW) ise bu yöntemlerin ötesinde uygulama farkındalığı, entegre saldırı önleme sistemleri (IPS) ve tehdit istihbaratı kaynaklarıyla birleşerek kapsamlı koruma sağlar.
Bir kurumsal ağda firewall’un konumu kritik önem taşır. Genellikle internet erişim noktası, veri merkezi çıkışı gibi kritik lokasyonlarda yerleştirilir. Bu cihazların performansı, güncel güvenlik tehditlerine karşı güncellenebilme kabiliyeti ve yönetim kolaylığı, seçim kriterleri arasında öne çıkar. Kurumlar için Firewall türleri hakkında detaylı bilgi faydalı olacaktır.
Firewall’un Dijital Güvenlikteki Kritik İşlevleri ve Temel Protokoller
Bir güvenlik duvarının öncelikli amacı, yetkisiz kullanıcıların ağa erişimini engellemek ve veri koruma sağlamaktır. Bunun için firewall, gelen ve giden paketlerin içeriğini, kaynak ve hedef adres bilgilerini analiz eder. Ayrıca Ağ Adresi Çevirisi (NAT) ile şirket içindeki cihazların internet üzerinde tek bir genel IP ile temsil edilmesini sağlar. Bu hem IP adres sınırlamasına çözüm olur hem de gizlilik açısından koruma sağlar.
Sanal Özel Ağ (VPN) entegrasyonu ile firewall, ofis dışındaki çalışanların güvenli şekilde şirket ağına bağlanmasına olanak tanır. VPN, tüm veri trafiğini şifreleyerek izinsiz erişimlere karşı üst düzey gizlilik sunar. Günümüzde özellikle evden çalışma modelinin yaygınlaşması nedeniyle VPN hizmeti firewallun vazgeçilmez bir parçası haline gelmiştir.
Firewall aşağıdaki temel işlevleri yerine getirir:
- Tren Trafik Kontrolü: Belirlenen kurallara dayanarak gelen/giden veriyi izinli ve yasaklı olarak sınıflandırır.
- Tehdit Önleme: Zararlı yazılımların ve saldırıların erken tespiti için entegre sistemlerle çalışma.
- Şifreleme ve Gizlilik: VPN bağlantıları ile veri trafiğinin güvenliğini sağlar.
- Güvenlik Protokolleri Uygulama: Ağ erişim politikalarını sıkı denetim altında tutar.
- Loglama ve İzleme: Tüm bağlantı hareketlerini kaydederek geriye dönük analiz sağlar.
Bu işlevler, firewall’un dijital güvenlik mimarisinin kalbi olmasını sağlar. Daha ileri seviye güvenlik sistemleri için siber güvenlik uzmanlığı ile firewall yönetimi bir arada düşünülmelidir.
Firewall Yönetimi, Kuralları ve Güncelleme Süreçleri
Firewall’un etkinliği, sadece kurulumu ile sınırlı değildir. Doğru ve güncel politikalarla desteklenmeli, sürekli olarak izlenmeli ve güncellenmelidir. Firewall kurallarının oluşturulması, ağ trafiğinin güvenliğini doğrudan etkiler. İşte etkili firewall yönetiminin temel prensipleri:
- Politika Planlaması: İzin verilen ve engellenen trafik açıkça tanımlanmalıdır.
- Default Deny Yaklaşımı: Gereksiz tüm erişimler varsayılan olarak engellenmeli, sadece gerekli bağlantılara izin verilmelidir.
- Kural Sıralaması: Kurallar, öncelik sırasına göre düzenlenmeli, ilk eşleşen kural uygulanmalıdır.
- Düzenli İnceleme: Açıklar ve gereksiz izinler için kural seti periyodik olarak gözden geçirilmelidir.
- Güncellemelerin Zamanında Uygulanması: Firmware ve güvenlik yamaları derhal kurulmalı, saldırı yüzeyi küçültülmelidir.
Sık karşılaşılan bir hata, test amaçlı açılan kuralların kapatılmadan bırakılmasıdır. Bu tür unutulmuş izinler, saldırganlar için bir zayıf nokta oluşturur. Ayrıca, firewall logları merkezi sistemlerle (örneğin SIEM) entegre edilip anormal faaliyetlerin tespiti için değerlendirilmelidir.
Yapay zeka destekli analitik araçlar, modern firewall yönetiminde giderek daha fazla rol oynamaktadır; gerçek zamanlı tehdit tespiti ve otomatik müdahalede kritik katkıları vardır.
Kurumsal ve Bireysel Kullanımda Firewall Seçim Kriterleri ve Entegrasyonları
Firewall seçimi, kurumun büyüklüğü, ağ yoğunluğu, bütçe ve güvenlik ihtiyacına bağlı olarak değişiklik gösterir. 2026 itibarıyla, aşağıdaki kriterler seçimde öncelik kazanmıştır:
| Kriter | Açıklama | Öneri |
|---|---|---|
| Throughput Kapasitesi | Ağ üzerindeki maksimum veri iletim hızı. | NGFW için throughput düşüşleri göz önünde bulundurularak yüksek kapasite tercih edilmeli. |
| Güvenlik Özellikleri | IPS, uygulama kontrol, kullanıcı kimlik doğrulama gibi gelişmiş fonksiyonlar. | Modern NGFW veya UTM çözümleri ile entegre sistemler seçilmeli. |
| Yönetim Kolaylığı | Merkezi kontrol panelleri ve otomatik raporlama. | Sade arayüz ve API destekli yapı tercih edilmeli. |
| Entegrasyon | LDAP, Active Directory, SIEM ve uç nokta güvenlik çözümleri ile uyum. | Kapsamlı ekosistem uyumluluğu araştırılmalı. |
| Lisans ve Maliyet | Abonelik, donanım ve ek modül maliyetleri. | Toplam sahip olma maliyeti (TCO) hesaplanarak karar verilmelidir. |
Öte yandan, bulut tabanlı firewall çözümleri de hibrid mimarilerde giderek popülerleşmektedir. Şirketlerin yerel ve bulut servisleri arasında tutarlı güvenlik protokolleri uygulamaları için önemli avantajlar sağlar.
Kişisel kullanımlarda ise Windows, Mac veya Linux platformlarında kullanımı kolay yazılımsal firewall çözümleri yeterli olabilir. Ancak, ev ve iş yerinizi korumak için IP kamera sistemleriyle desteklenen güvenlik yaklaşımları gibi kombine çözümler tercih edilmelidir.