Siber güvenlik kanunu 2026’da ne gibi değişiklikler getiriyor
2026 Siber Güvenlik Kanunu Güncellemeleri ve Temel Değişiklikler
2026 yılında yürürlüğe giren siber güvenlik kanunundaki en önemli değişiklikler, dijital dünyadaki risklerin artması ve siber saldırıların çeşitlenmesiyle şekillenmiştir. Kanundaki güncellemeler, kurumların ve işletmelerin karşılaştığı tehditlere karşı daha etkin önlemler almasını hedeflemektedir. Özellikle büyük veri merkezleri, bulut hizmet sağlayıcıları ve kritik altyapı sektörlerinde faaliyet gösteren şirketler için yeni yükümlülükler getirilmiştir.
Kanun üzerinde yapılan başlıca değişikliklerden biri, 5651 sayılı Kanun kapsamındaki bazı yetkilerin Bilgi Teknolojileri ve İletişim Kurumu’ndan (BTK) Siber Güvenlik Başkanlığına devredilmesidir. Bu yetki kayması, internet alan adı yönetimi ve içerik denetimi gibi kritik süreçlerin siber güvenlik perspektifiyle entegre edilmesini sağlamaktadır. Böylece Siber Güvenlik Başkanlığı, siber suçlara karşı daha hızlı tepki verebilmekte ve geniş kapsamlı denetim yetkilerine sahip olmaktadır. Bu değişiklikle ilgili teknik detaylara buradan ulaşabilirsiniz.
Kanundaki yeniliklerden biri de siber olayların bildirim süreçleridir. İşletmeler artık karşılaştıkları siber saldırıları daha kısa sürede ve belirlenen standartlara uygun şekilde bildirmek zorundadır. Bildirim yükümlülüğüne uyulmaması halinde ise ciddi idari para cezaları devreye girmektedir. Bu, hem veri koruma hem de kurumların dijital güvenliği açısından önemli bir adımdır. Böylece kanun, sadece olası ihlallerin tespitiyle kalmayıp, olası zararların büyümeden önlenmesine olanak tanımaktadır.
Kanun değişiklikleri ayrıca şirketlerin siber güvenlik altyapılarını güçlendirmeye yönelik zorunlulukları da artırmıştır. Özellikle log saklama, saldırı tespiti, risk yönetimi ve olay müdahale planlarının oluşturulması konularında standartlar netleştirilmiştir. Yapılan bu düzenlemeler, kurumların siber güvenlik risklerini daha etkin yönetmelerine katkı sağlamaktadır. Konu hakkında kapsamlı uyum rehberlerine buradan erişebilirsiniz.
Kurumsal Veri Koruma ve Yeni Yükümlülükler
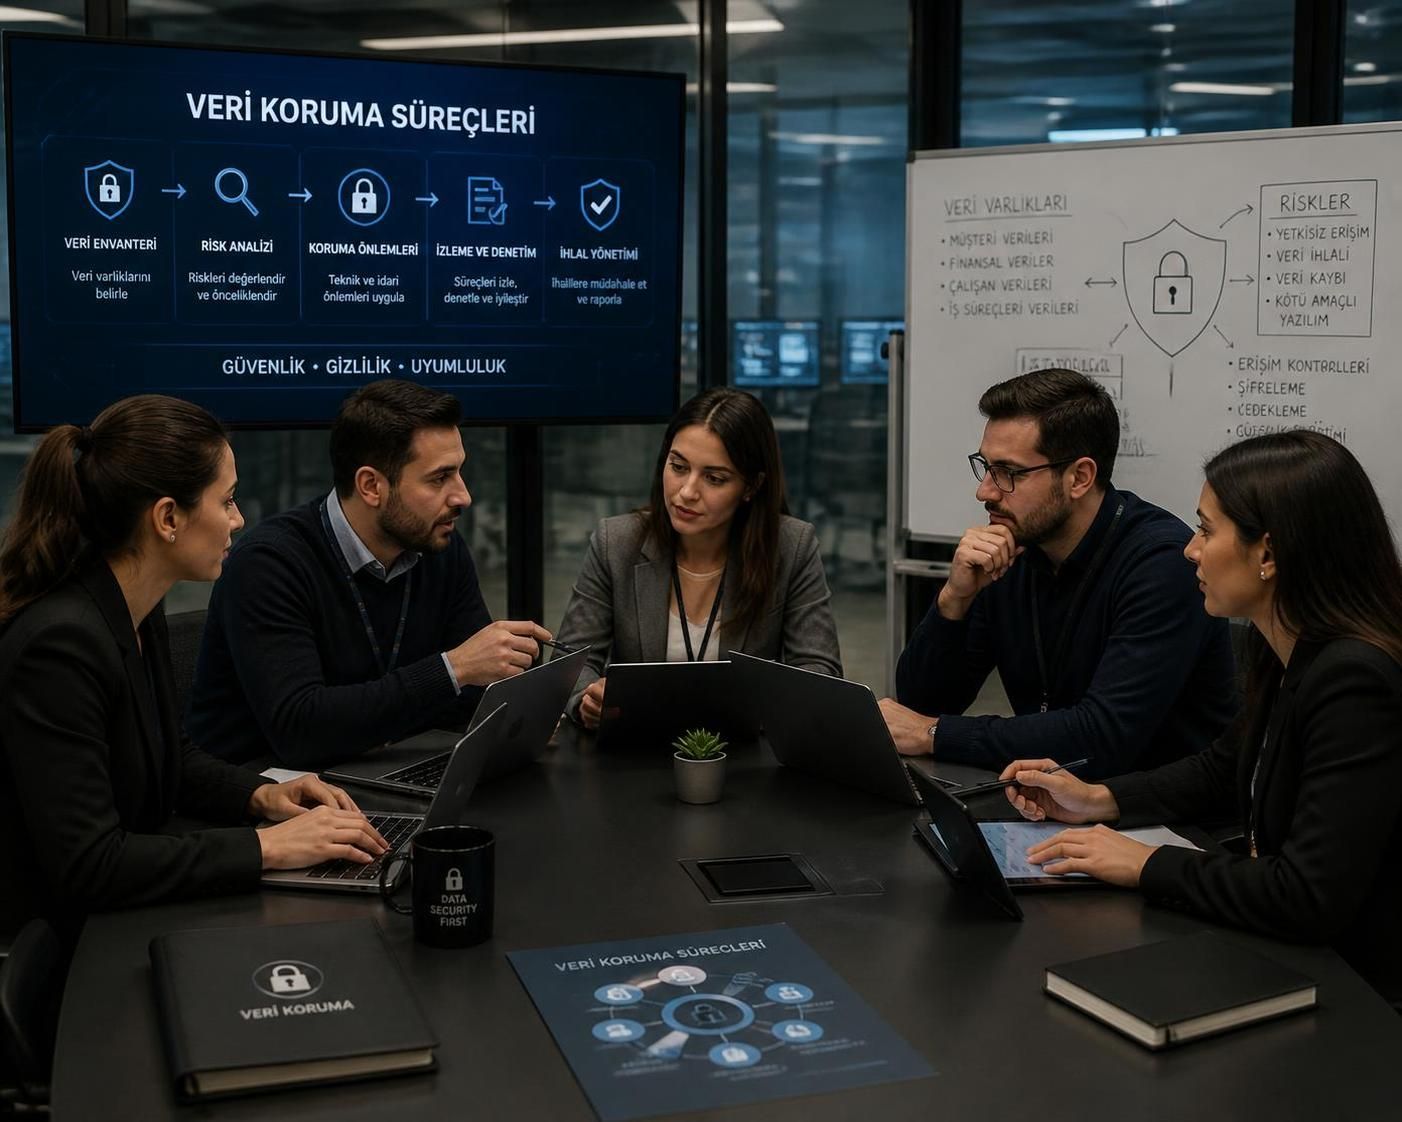
2026 Siber Güvenlik Kanunu, sadece siber saldırıları engellemekle kalmaz, aynı zamanda kişisel veriler ve kurumsal verilerin korunmasına yönelik kapsamlı düzenlemeler getirir. İşletmeler, üzerinde bulut tabanlı ya da yerel sunucularda tutulan tüm veriler için yeni standartlara uymak zorundadır. Bu standartlar, veri güvenliği yönetim sistemlerinin sertifikasyonu, erişim kontrollerinin sıkılaştırılması ve düzenli güvenlik denetimleridir.
Özellikle kritik altyapılar ve finans sektöründe faaliyet gösteren kurumlar, veri koruma konusunda yeni protokolleri uygulamakla yükümlüdür. Veri ihlallerinin saptanması ve raporlanması için gelişmiş analiz araçları kullanılması kanun tarafından zorunlu hale getirilmiştir. Herhangi bir siber saldırı sonrası veri güvenliğinin tekrar sağlanmasına ilişkin prosedürler de kanunda ayrıntılı olarak tanımlanmıştır.
Bunun yanında, işletmelerin siber güvenlik risklerini daha iyi yönetebilmeleri için personel eğitimleri ve sürekli farkındalık programları yürütmesi gerekmektedir. Kanun, şirket çalışanlarının dijital tehditlere karşı bilinçlendirilmesini, böylece insan kaynaklı güvenlik açıklarının azaltılmasını amaçlamaktadır. Bu uygulamalar, pratik olarak işletme güvenlik kültürünün güçlendirilmesini sağlar.
Yeni düzenlemelerde ayrıca, siber güvenlikte çok faktörlü kimlik doğrulama sistemlerinin zorunlu hale getirilmesi önemli bir yeniliktir. Örneğin, kritik sistemlere erişimlerde güçlü kimlik doğrulama mekanizmaları olmadan işlem yapılamayacaktır. Bu, kurumların hem dış hem de iç tehditlere karşı savunmasını sağlamaktadır.
Veri koruma ile ilgili olarak yeni getirilen yükümlülükler ve önlemler listesini şöyle sıralayabiliriz:
- Düzenli güvenlik denetimleri ve sızma testleri yapılması
- Veri sınıflandırması ve koruma katmanlarının oluşturulması
- Siber saldırı sonrası iyileşme ve yedekleme planlarının hazırlanması
- Veri erişim yetkilerinin sıkı şekilde yönetilmesi
- Olay bildirim süreçlerinin hızlandırılması ve raporlamanın standartlaştırılması
Siber Saldırılar ve Yeni Ceza Yönetmelikleri
Siber saldırıların karmaşıklığı ve sıklığı 2026’da da artmaya devam etmektedir. Kanun, bu saldırılarla mücadeleyi güçlendirmek için maddi cezaların yanısıra daha sıkı yaptırım mekanizmaları getirmiştir. Artık ihlal bildirimi yapmayan ya da güvenlik önlemlerini ihmal eden kurumlara yönelik ceza miktarları, milyonlarca Türk Lirasına yükselmiştir.
Örneğin, kritik altyapıya yönelik düzenlenen hizmet dışı bırakma saldırılarında, yoğunlaştırılmış cezai yaptırımlar devreye girmektedir. Ayrıca, siber suçlar kapsamında tanımlanan yeni suç tipleri, suçluların cezai sorumluluğunu netleştirmiştir. Kanun, sadece şirketleri değil, siber suçları organize eden kişi ve grupları da hedef almaktadır.
Bunun yanında, şirketlerin iç güvenlik politikalarını güncellemeleri ve etkin güvenlik protokolleri uygulamaları zorunlu hale getirilmiştir. Bu, saldırıların önlenmesi dışındaki bir adım olarak, ihlal sonrası oluşabilecek zararın minimize edilmesine yardımcı olur.
Aşağıdaki tabloda, başlıca siber güvenlik kanunundan kaynaklanan ceza ve yükümlülüklerden bazılarını görebilirsiniz:
| Yükümlülük | İhlal Durumu | Uygulanan Ceza |
|---|---|---|
| Siber olay bildirim zorunluluğu | Bildirim yapılmaması | 10–100 milyon TL idari para cezası |
| Güvenlik önlemlerinin eksikliği | Koruma standartlarına uyulmaması | 50 milyon TL para cezası ve faaliyet durdurma |
| Log saklama yükümlülüğü | Veri kaybı veya kayıt eksikliği | İhtar ve idari ceza |
Bu tür yaptırımlar, şirketleri hem kurumsal itibar kaybından korumak hem de toplumsal dijital güvenliği desteklemek için kritik öneme sahiptir. Detaylı bilgiler için ilgili hukuk rehberine bakılabilir.
Siber Güvenlik Kanunu Kapsamındaki Şirketlerin Uyumu ve Yasal Sorumlulukları
2026 yılı ile birlikte yürürlüğe giren kanun, başta KOBİ’ler olmak üzere birçok şirketi doğrudan ilgilendirmektedir. Her firmadan beklenen uyum süreci, sadece teknik altyapı iyileştirmelerini değil, organizasyonel değişiklikleri de beraberinde getirmektedir.
Kurumlar, Siber Güvenlik Kanunu’na uyum sağlamak için öncelikle kapsamlı bir risk değerlendirmesi yapmakla yükümlüdür. Bu değerlendirme sonucunda, siber saldırılara açık noktalar belirlenerek gerekli tedbirler hayata geçirilmelidir. Ayrıca, şirketlerin Yönetim Kurulu ve üst düzey yöneticilerinin siber güvenlik politikalarına bizzat sahip çıkmaları yasal sorumluluğun önemli bir gereği haline gelmiştir.
Uyum sürecinde kritik başlıklar şunlardır:
- Siber olay yönetim planı oluşturulması
- Log ve kayıt saklama standartlarının uygulanması
- Personel siber güvenlik eğitimi ve farkındalık artırımı
- İzleme ve güvenlik duvarı sistemlerinin devreye alınması
- Olay bildirimi ve hızla müdahale süreçlerinin tanımlanması
Bu başlıkların herhangi birinde eksiklik olması, hem hukuki hem de idari yaptırımlarla sonuçlanabilir. Türkiye pazarına uygun stratejiler geliştirmek için uzman danışmanlık hizmetlerinden yararlanmak, uyumu kolaylaştıran pratik bir çözüm olarak öne çıkmaktadır.
Aşağıdaki video, Siber Güvenlik Kanunu kapsamındaki KOBİ yükümlülükleri hakkında açıklayıcı bilgiler sunmaktadır.
Geleceğin Dijital Güvenliği: 2026 Sonrası Trendler ve Önlemler
2026 Siber Güvenlik Kanunu’nun getirdiği yenilikler, geleceğin dijital güvenliğini şekillendirmede önemli bir adım olarak görülmektedir. Günümüzde bulut altyapısı, yapay zeka (AI), dağıtılmış sistemler ve karmaşık dijital ortamlar hızla yaygınlaşmaktadır. Bu gelişmeler, siber güvenlik risklerini dönüştürmekte ve yeni tehditleri beraberinde getirmektedir.
Kurumların öncelikli hedefi, bu teknolojik değişimlere ayak uydurarak güvenlik mimarisini sürekli güncellemek olmalıdır. Siber güvenlikte yeni nesil önlemler şu alanlarda yoğunlaşmaktadır:
- AI destekli tehdit analizi ve saldırı önleme sistemleri
- Otonom güvenlik duvarları ve dağıtık izleme araçları
- Çoklu kimlik doğrulama ve blockchain tabanlı veri güvenliği çözümleri
- Gerçek zamanlı risk değerlendirme ve uyumluluk takip sistemleri
Bu teknolojik gelişmelerin etkin kullanımı, yalnızca güvenlik açıklarını azaltmakla kalmaz, işletmelere operasyonel verimlilik ve maliyet avantajları da sağlar. Türkiye’de dijital dönüşümü hızlandıran bu trend, aynı zamanda yasal düzenlemelerle desteklenmektedir. Kanun, uyum süreçlerini yönlendirirken şirketlerin inovatif güvenlik politikaları geliştirmesine fırsat sunmaktadır.
Bununla birlikte, dijital güvenlik alanında uzmanlaşmış danışmanlar ve teknoloji tedarikçileri ile iş birliği kurmak, siber güvenlik yatırımlarının etkinliğini artıracaktır. Yeni yasal düzenlemelere uyum sağlamak, sadece cezaların önüne geçmek değil, aynı zamanda şirketlerde güvenlik odaklı bir kültür oluşturmak açısından kritiktir.
Bu gelişmeler ve yönelimler üzerine daha detaylı analizler için burayı ziyaret edebilirsiniz.